Automatización con IA y protección de datos (RGPD y Reglamento Europeo de IA)
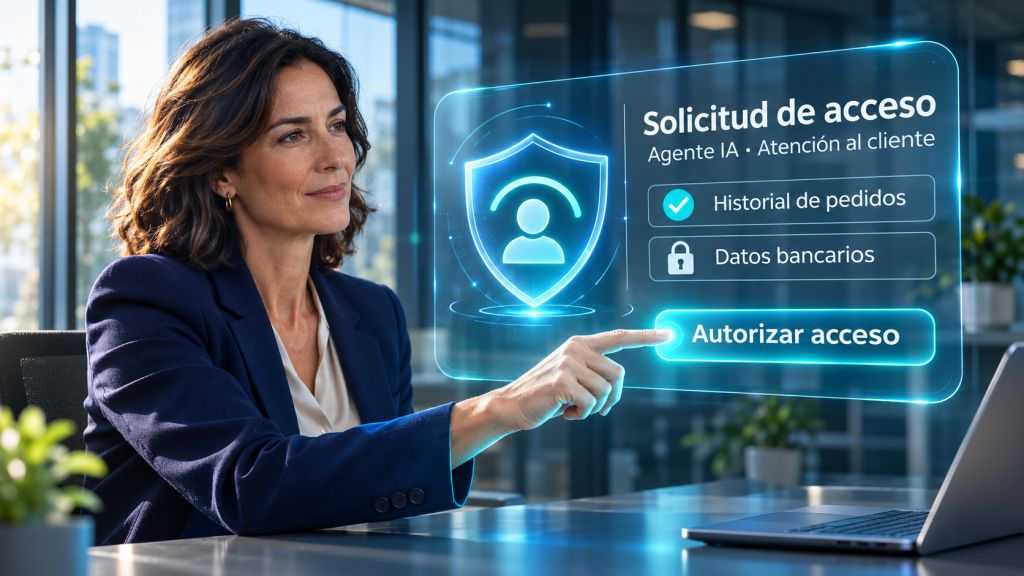
Automatizar un proceso con IA casi siempre significa tocar datos: de clientes, de proveedores, de empleados, de la propia operación. Y ahí la pregunta deja de ser solo «¿funciona?» para convertirse en «¿está bien gobernado?». Una automatización potente mal gobernada no es un activo: es una multa esperando a pasar.
Automatizar toca datos (casi siempre)
En cuanto una automatización lee correos, cruza información de varias fuentes o redacta documentos, está tratando datos personales o sensibles de tu empresa. Eso no es un motivo para no automatizar; es un motivo para hacerlo bien desde el primer día, no para parchearlo después.
RGPD aplicado a la automatización
En la práctica, cumplir el Reglamento General de Protección de Datos cuando automatizas se traduce en unos cuantos principios muy concretos:
- Datos mínimos: la automatización usa solo los datos que necesita para su función, no todos los que podría.
- Finalidad clara: cada dato se usa para lo que se recogió, no para lo que venga bien después.
- Accesos por rol: cada persona ve lo que le corresponde; la información sensible —costes, salarios— queda restringida.
- Cifrado y entregas protegidas: los datos viajan y se almacenan cifrados, con acceso por credenciales.
- Trazabilidad: queda registro de qué hizo la automatización y con qué información, para poder auditarlo.
El Reglamento Europeo de IA, en corto
El Reglamento Europeo de IA añade una capa más: clasifica los usos de la IA por nivel de riesgo y exige, según el caso, transparencia (saber que hay una IA detrás), supervisión humana y control sobre decisiones que afectan a personas. No hay que asustarse con él, pero sí tenerlo en cuenta al diseñar: no es lo mismo una IA que ordena facturas que una que influye en decisiones sobre personas.
Cómo lo hacemos nosotros: gobierno del dato por diseño
En Strategik el cumplimiento no es un añadido al final, es parte del diseño. Cada automatización nace con datos mínimos, cifrado, accesos por rol y trazabilidad, y con un principio que no negociamos: la IA propone, la persona decide. Lo que toca decisiones sensibles pasa por validación humana antes de tener efecto. Así la tecnología suma sin convertirse en un riesgo.
En resumen
Automatizar con IA y proteger los datos no son objetivos opuestos: bien hecho, van juntos. La clave es diseñar con el gobierno del dato desde el principio, no taparlo después. Si quieres ver cómo encaja en tus procesos, lo trabajamos en un diagnóstico de automatización.
Este artículo es orientativo y no constituye asesoramiento jurídico; para la validación legal concreta de cada caso trabajamos con especialistas. Para seguir: qué procesos conviene automatizar con IA.
¿Tu empresa necesita dar el siguiente paso?
Habla con un experto